

288
Informatique médicale, e-Santé
demandeur d’avis peuvent voir leurs responsabilités engagées si cette insuffisance de qualité est la cause d’une erreur. Rappelons à ce propos que pèse sur
les radiologues une obligation de résultat quant à la qualité de la technique de
réalisation du cliché radiologique.
La responsabilité des médecins peut être également engagée en matière de
sécurité des informations si les transferts de données sont à l’origine d’informations « déformées, endommagées ou communiquées à des tiers non autorisés » (art. 29 de la loi du 6 janvier 1978 relative à l’informatique, aux fichiers
et aux libertés), que cette atteinte à la sécurité des informations soit de leur
fait ou de celui d’un tiers.
Dans l’analyse de ces responsabilités, il peut être difficile de faire la différence
entre ce qui relève de la maîtrise incomplète du système ou de son dysfonctionnement. La traçabilité des informations, leur sauvegarde et leur archivage
doivent, comme on l’a vu plus haut, compléter le dispositif de sécurité, ce qui
n’est pas sans retentir sur son coût.
11.4 Les technologies de sécurisation des données
11.4.1 Chiffrement ou cryptage, base de la confidentialité
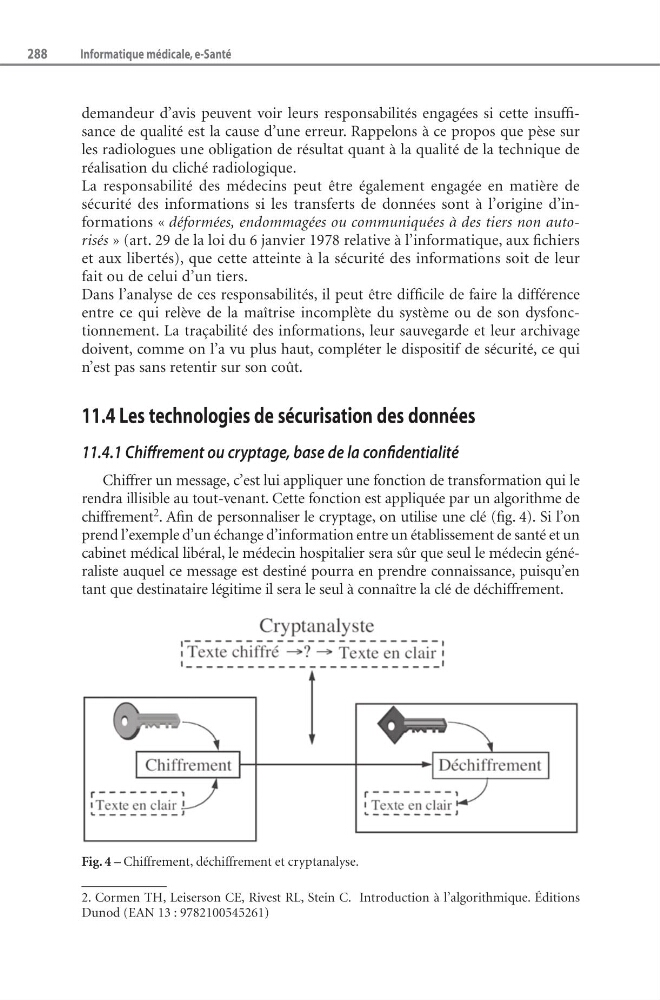
Chiffrer un message, c’est lui appliquer une fonction de transformation qui le
rendra illisible au tout-venant. Cette fonction est appliquée par un algorithme de
chiffrement 2 . Afin de personnaliser le cryptage, on utilise une clé (fig. 4). Si l’on
prend l’exemple d’un échange d’information entre un établissement de santé et un
cabinet médical libéral, le médecin hospitalier sera sûr que seul le médecin généraliste auquel ce message est destiné pourra en prendre connaissance, puisqu’en
tant que destinataire légitime il sera le seul à connaître la clé de déchiffrement.
Fig. 4 – Chiffrement, déchiffrement et cryptanalyse.
2. Cormen TH, Leiserson CE, Rivest RL, Stein C. Introduction à l’algorithmique. Éditions
Dunod (EAN 13 : 9782100545261)