

3. Polarisation : photon et spin 1/2
89
1
polariseurs d’Alice
analyseurs de Bob
mesures de Bob
bits retenus
1
101
0
0 11
1
sequences de bits
10
01
00
1
1
1
1
−
−100 −1
´
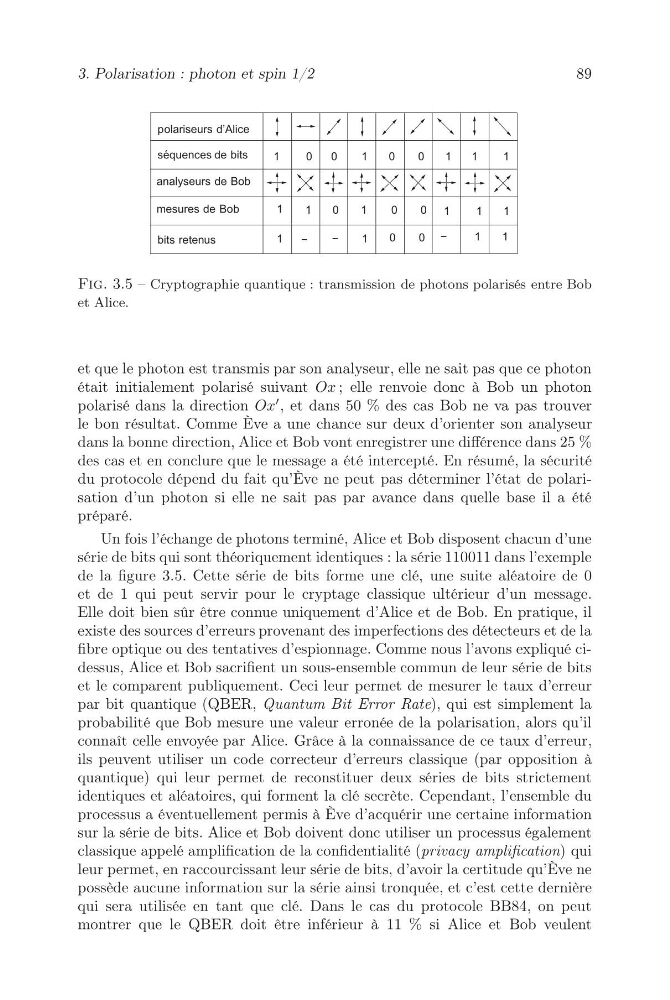
Fig. 3.5 – Cryptographie quantique : transmission de photons polarisés entre Bob
et Alice.
et que le photon est transmis par son analyseur, elle ne sait pas que ce photon
était initialement polarisé suivant Ox ; elle renvoie donc à Bob un photon
polarisé dans la direction Ox
′
, et dans 50 % des cas Bob ne va pas trouver
le bon résultat. Comme Ève a une chance sur deux d’orienter son analyseur
dans la bonne direction, Alice et Bob vont enregistrer une différence dans 25 %
des cas et en conclure que le message a été intercepté. En résumé, la sécurité
du protocole dépend du fait qu’Ève ne peut pas déterminer l’état de polarisation d’un photon si elle ne sait pas par avance dans quelle base il a été
préparé.
Un fois l’échange de photons terminé, Alice et Bob disposent chacun d’une
série de bits qui sont théoriquement identiques : la série 110011 dans l’exemple
de la figure 3.5. Cette série de bits forme une clé, une suite aléatoire de 0
et de 1 qui peut servir pour le cryptage classique ultérieur d’un message.
Elle doit bien sûr être connue uniquement d’Alice et de Bob. En pratique, il
existe des sources d’erreurs provenant des imperfections des détecteurs et de la
fibre optique ou des tentatives d’espionnage. Comme nous l’avons expliqué cidessus, Alice et Bob sacrifient un sous-ensemble commun de leur série de bits
et le comparent publiquement. Ceci leur permet de mesurer le taux d’erreur
par bit quantique (QBER, Quantum Bit Error Rate), qui est simplement la
probabilité que Bob mesure une valeur erronée de la polarisation, alors qu’il
connaît celle envoyée par Alice. Grâce à la connaissance de ce taux d’erreur,
ils peuvent utiliser un code correcteur d’erreurs classique (par opposition à
quantique) qui leur permet de reconstituer deux séries de bits strictement
identiques et aléatoires, qui forment la clé secrète. Cependant, l’ensemble du
processus a éventuellement permis à Ève d’acquérir une certaine information
sur la série de bits. Alice et Bob doivent donc utiliser un processus également
classique appelé amplification de la confidentialité (privacy amplification)q u i
leur permet, en raccourcissant leur série de bits, d’avoir la certitude qu’Ève ne
possède aucune information sur la série ainsi tronquée, et c’est cette dernière
qui sera utilisée en tant que clé. Dans le cas du protocole BB84, on peut
montrer que le QBER doit être inférieur à 11 % si Alice et Bob veulent