

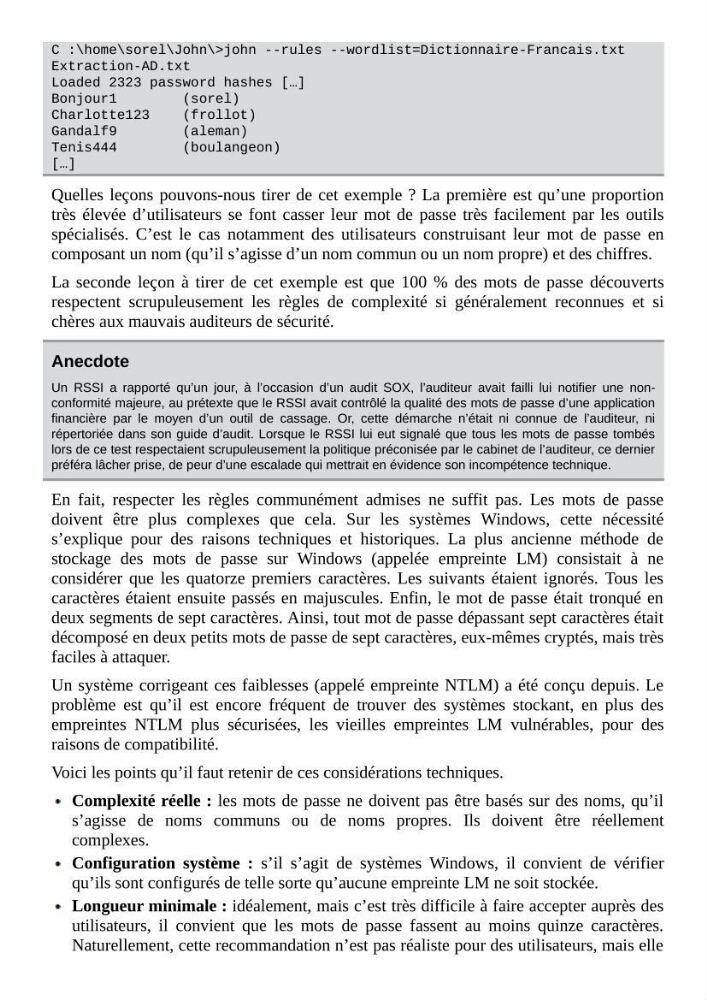
C :\home\sorel\John\>john --rules --wordlist=Dictionnaire-Francais.txt
Extraction-AD.txt
Loaded 2323 password hashes […]
Bonjour1
(sorel)
Charlotte123
(frollot)
Gandalf9
(aleman)
Tenis444
(boulangeon)
[…]
Quelles leçons pouvons-nous tirer de cet exemple ? La première est qu’une proportion
très élevée d’utilisateurs se font casser leur mot de passe très facilement par les outils
spécialisés. C’est le cas notamment des utilisateurs construisant leur mot de passe en
composant un nom (qu’il s’agisse d’un nom commun ou un nom propre) et des chiffres.
La seconde leçon à tirer de cet exemple est que 100 % des mots de passe découverts
respectent scrupuleusement les règles de complexité si généralement reconnues et si
chères aux mauvais auditeurs de sécurité.
Anecdote
Un RSSI a rapporté qu’un jour, à l’occasion d’un audit SOX, l’auditeur avait failli lui notifier une nonconformité majeure, au prétexte que le RSSI avait contrôlé la qualité des mots de passe d’une application
financière par le moyen d’un outil de cassage. Or, cette démarche n’était ni connue de l’auditeur, ni
répertoriée dans son guide d’audit. Lorsque le RSSI lui eut signalé que tous les mots de passe tombés
lors de ce test respectaient scrupuleusement la politique préconisée par le cabinet de l’auditeur, ce dernier
préféra lâcher prise, de peur d’une escalade qui mettrait en évidence son incompétence technique.
En fait, respecter les règles communément admises ne suffit pas. Les mots de passe
doivent être plus complexes que cela. Sur les systèmes Windows, cette nécessité
s’explique pour des raisons techniques et historiques. La plus ancienne méthode de
stockage des mots de passe sur Windows (appelée empreinte LM) consistait à ne
considérer que les quatorze premiers caractères. Les suivants étaient ignorés. Tous les
caractères étaient ensuite passés en majuscules. Enfin, le mot de passe était tronqué en
deux segments de sept caractères. Ainsi, tout mot de passe dépassant sept caractères était
décomposé en deux petits mots de passe de sept caractères, eux-mêmes cryptés, mais très
faciles à attaquer.
Un système corrigeant ces faiblesses (appelé empreinte NTLM) a été conçu depuis. Le
problème est qu’il est encore fréquent de trouver des systèmes stockant, en plus des
empreintes NTLM plus sécurisées, les vieilles empreintes LM vulnérables, pour des
raisons de compatibilité.
Voici les points qu’il faut retenir de ces considérations techniques.
Complexité réelle : les mots de passe ne doivent pas être basés sur des noms, qu’il
s’agisse de noms communs ou de noms propres. Ils doivent être réellement
complexes.
Configuration système : s’il s’agit de systèmes Windows, il convient de vérifier
qu’ils sont configurés de telle sorte qu’aucune empreinte LM ne soit stockée.
Longueur minimale : idéalement, mais c’est très difficile à faire accepter auprès des
utilisateurs, il convient que les mots de passe fassent au moins quinze caractères.
Naturellement, cette recommandation n’est pas réaliste pour des utilisateurs, mais elle