

290
Informatique médicale, e-Santé
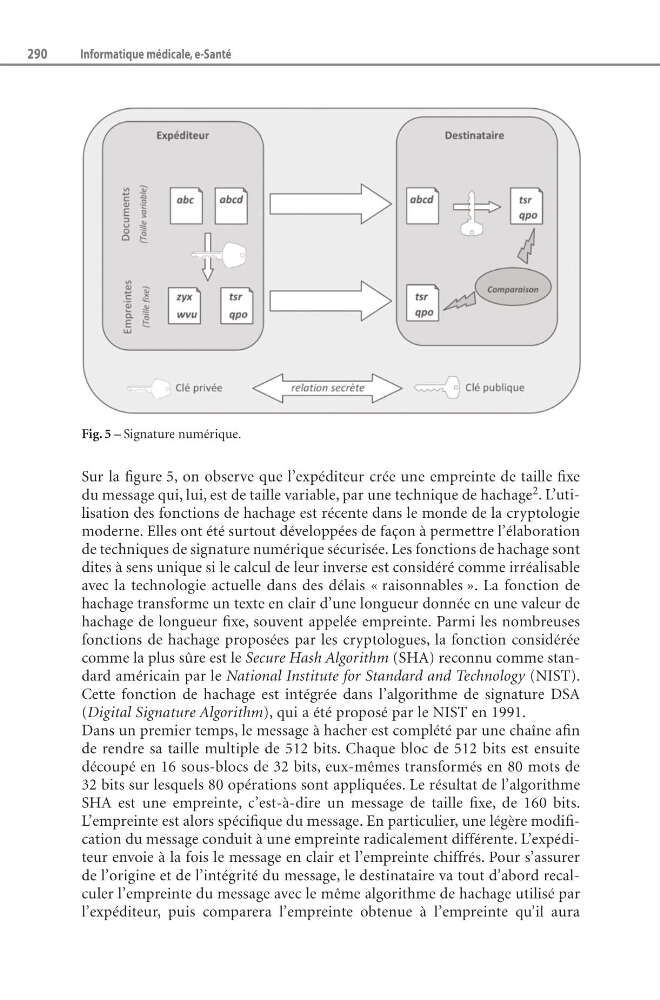
Sur la figure 5, on observe que l’expéditeur crée une empreinte de taille fixe
du message qui, lui, est de taille variable, par une technique de hachage 2 . L’utilisation des fonctions de hachage est récente dans le monde de la cryptologie
moderne. Elles ont été surtout développées de façon à permettre l’élaboration
de techniques de signature numérique sécurisée. Les fonctions de hachage sont
dites à sens unique si le calcul de leur inverse est considéré comme irréalisable
avec la technologie actuelle dans des délais « raisonnables ». La fonction de
hachage transforme un texte en clair d’une longueur donnée en une valeur de
hachage de longueur fixe, souvent appelée empreinte. Parmi les nombreuses
fonctions de hachage proposées par les cryptologues, la fonction considérée
comme la plus sûre est le Secure Hash Algorithm (SHA) reconnu comme standard américain par le National Institute for Standard and Technology (NIST).
Cette fonction de hachage est intégrée dans l’algorithme de signature DSA
(Digital Signature Algorithm), qui a été proposé par le NIST en 1991.
Dans un premier temps, le message à hacher est complété par une chaîne afin
de rendre sa taille multiple de 512 bits. Chaque bloc de 512 bits est ensuite
découpé en 16 sous-blocs de 32 bits, eux-mêmes transformés en 80 mots de
32 bits sur lesquels 80 opérations sont appliquées. Le résultat de l’algorithme
SHA est une empreinte, c’est-à-dire un message de taille fixe, de 160 bits.
L’empreinte est alors spécifique du message. En particulier, une légère modification du message conduit à une empreinte radicalement différente. L’expéditeur envoie à la fois le message en clair et l’empreinte chiffrés. Pour s’assurer
de l’origine et de l’intégrité du message, le destinataire va tout d’abord recalculer l’empreinte du message avec le même algorithme de hachage utilisé par
l’expéditeur, puis comparera l’empreinte obtenue à l’empreinte qu’il aura
Fig. 5 – Signature numérique.