

113
Sécurité du réseau
Chapitre 6
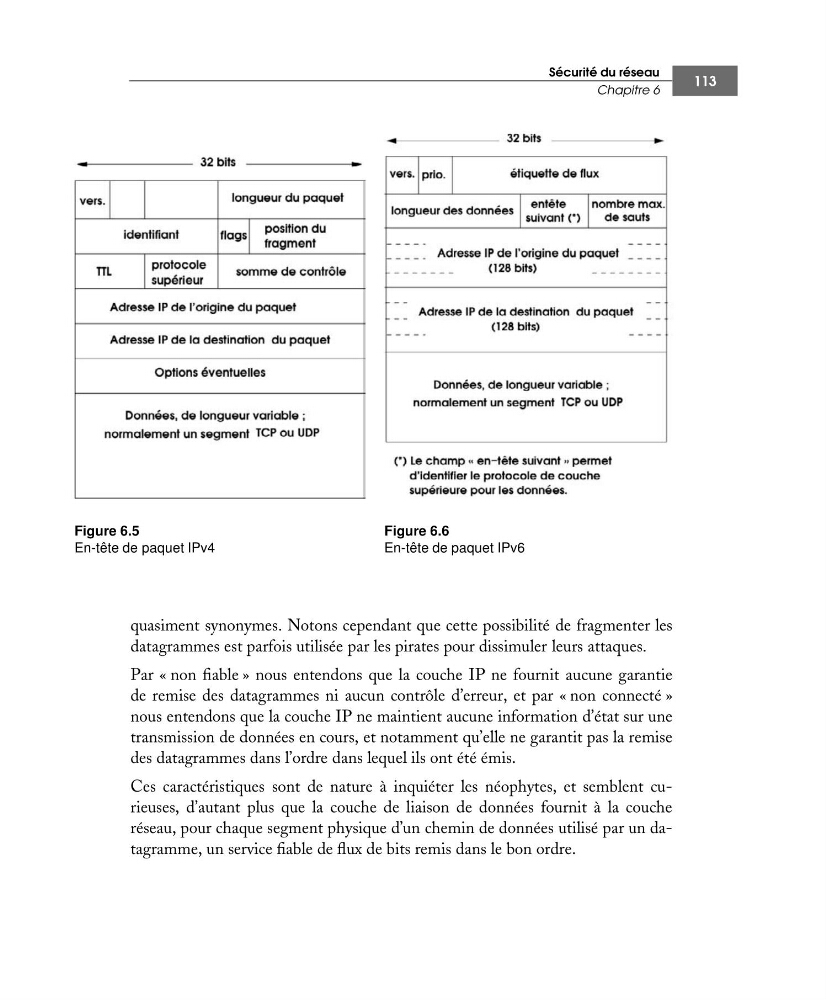
Figure 6.5
En-tête de paquet IPv4
Figure 6.6
En-tête de paquet IPv6
quasiment synonymes. Notons cependant que cette possibilité de fragmenter les
datagrammes est parfois utilisée par les pirates pour dissimuler leurs attaques.
Par « non fiable » nous entendons que la couche IP ne fournit aucune garantie
de remise des datagrammes ni aucun contrôle d’erreur, et par « non connecté »
nous entendons que la couche IP ne maintient aucune information d’état sur une
transmission de données en cours, et notamment qu’elle ne garantit pas la remise
des datagrammes dans l’ordre dans lequel ils ont été émis.
Ces caractéristiques sont de nature à inquiéter les néophytes, et semblent curieuses, d’autant plus que la couche de liaison de données fournit à la couche
réseau, pour chaque segment physique d’un chemin de données utilisé par un datagramme, un service fiable de flux de bits remis dans le bon ordre.