

© Éditions Eyrolles
151
Chapitre 5
Contrôle des données
Comme dans tout système multi-utilisateur, l’usager d’un SGBD doit être identifié avant de
pouvoir utiliser des ressources. Les accès aux informations et à la base de données doivent être
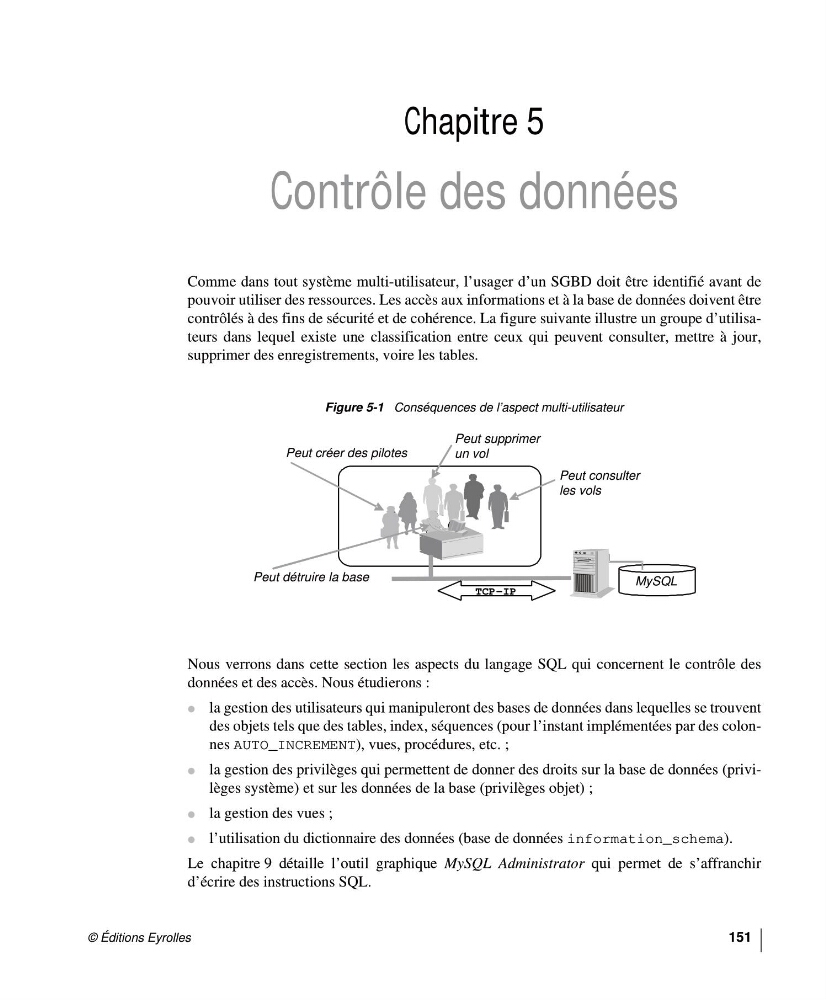
contrôlés à des fins de sécurité et de cohérence. La figure suivante illustre un groupe d’utilisateurs dans lequel existe une classification entre ceux qui peuvent consulter, mettre à jour,
supprimer des enregistrements, voire les tables.
Nous verrons dans cette section les aspects du langage SQL qui concernent le contrôle des
données et des accès. Nous étudierons :
q
la gestion des utilisateurs qui manipuleront des bases de données dans lequelles se trouvent
des objets tels que des tables, index, séquences (pour l’instant implémentées par des colonnes AUTO_INCREMENT ), vues, procédures, etc. ;
q
la gestion des privilèges qui permettent de donner des droits sur la base de données (privilèges système) et sur les données de la base (privilèges objet) ;
q
la gestion des vues ;
q
l’utilisation du dictionnaire des données (base de données information_schema ).
Le chapitre 9 détaille l’outil graphique MySQL Administrator qui permet de s’affranchir
d’écrire des instructions SQL.
Figure 5-1 Conséquences de l’aspect multi-utilisateur
Peut créer des pilotes
Peut consulter
les vols
Peut supprimer
un vol
Peut détruire la base
MySQL
TCP-IP