

Les failles de sécurité
li est possible d ' augmenter ainsi les
divers types d ' attaque , et de parler alors
d 'es pionnage économique. Le ren se ignement cherché peut parfoi s se mbler
a nodi n mais , pa r exe mpl e, connaître
l' offre d ' un concurrent pe ut aide r une
entreprise à rempo11er un marché. Inutile
d ' imag iner le vo l de plan s de matériel s
sophi stiqués po ur cela.
Mai s voyons plutôt mainte nant les vulné rabilités des systèmes d ' information
que les hackers exploite nt. Chaque pays
po ssède un o rga ni s me les co ll ectant ,
les CERT (pour computer emergency response team). Par exe mpl e, le CERTFR publi é par I ' Agence natio nale de la
séc urité des systè mes d ' information
(A nss i) co mporte plu s de c inquante
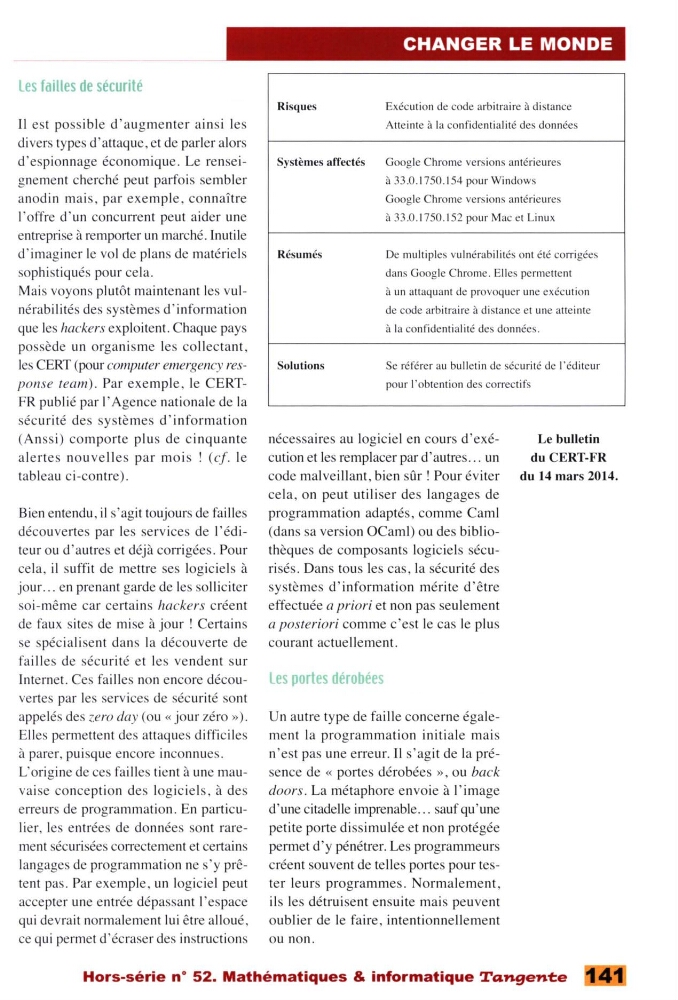
a le rtes nouv e ll es p a r m o is ! (cf. le
tableau c i-contre).
Bien ente ndu , il s'agit toujours de failles
découvertes par les services de l'édi -
teur o u d ' autres et déjà corrigées. Pour
ce la, il suffit de mettre ses log ic ie ls à
jour. .. en pre nant garde de les solliciter
so i-même car certain s hackers créent
de fa ux s ites de mi se à jour ! Certains
se spéc ia li se nt dan s la découverte de
fa ill es de séc urité e t les vendent s ur
Internet. Ces faille s no n e ncore décou -
vertes par les services de sécurité sont
appelés des zero day (ou « jour zéro »).
El les permettent des attaques difficiles
à parer, puisque e ncore inconnues.
L'origine de ces failles tie nt à une mauva ise co ncepti o n des log ic ie ls, à des
e rreu rs de programmatio n . En particulie r, les e ntrées de données so nt rarement sécurisées correcte me nt et ce11ains
langages de progra mmation ne s'y prêtent pas. Par exem ple, un log ic ie l peut
accepter un e e ntrée dépassant l'espace
qui devrait normale ment lui être a lloué,
ce qui permet d 'écraser des in structions
Risques
Exécution de code arbitraire à di stance
Atteinte à la confiden ti a lité des données
Systèmes affectés
Goog le C hrome vers ions anté ri eures
à 33 .0. 1750. 154 pour Windows
Goog le C hrome vers ions anté ri eures
à 33.0. 1750. 152 po ur Mac et Linux
Résumés
De multiples vuln érabilités ont été corrigées
dan s Goog le Chrome. Ell es permette nt
à un att aquant de provoquer une e xécut ion
de code arbitraire à di stance et une atte inte
à la co nfi dentiali té des do nnées.
Solutions
Se référer au bu ll etin de séc urité de l'éditeur
po ur l'obtention des correctifs
nécessa ires au log iciel e n cours d 'exéLe bulletin
cution et les re mplacer par d 'autres . .. un
du CERT-FR
code malve illant , bie n sûr! Pour év iter
du 14 mars 2014.
cela , on pe ut utili ser des langages de
programmation adaptés , comme Cami
(dans sa version OCaml) ou des bibliothèques de composants log iciel s séc uri sés. Dan s tou s les cas , la sécurité des
systè mes d ' information mérite d 'être
effectuée a priori et non pas seuleme nt
a posteriori comme c 'est le cas le plus
courant actuellement.
Les portes dérobées
Un autre type de faille concerne éga leme nt la progra mmation initiale m a is
n 'est pas une e rreur. li s'ag it de la présence de « portes dérobées », ou back
doors . La mé taphore e nvoie à l' i mage
d ' une citadelle imprenable . .. sauf qu ' une
petite porte di ssimul ée et non protégée
pe rmet d'y pé nétrer. Les programmeurs
créent souvent de telles portes pour tester le urs programmes. Norm a lement ,
il s les dé trui sent ensuite mais peuvent
o ublier de le faire , intentionnellement
o u non .
Hors-série n• 52. Mathématiques & informatique Tangente