

151
Sécurité du réseau
Chapitre 6
moyen d’une manipulation des numéros de port, de façon tout à fait analogue au
travail du standardiste de l’hôtel que nous évoquions ci-dessus.
Cette façon de recevoir à une adresse unique les paquets destinés en réalité à
plusieurs machines, et de regrouper comme s’ils provenaient d’une adresse unique
les paquets émis par ces diverses machines avant de les lancer dans l’Internet,
s’appelle le multiplexage. À l’inverse, lorsque le routeur trie les les paquets reçus
de l’Internet à son adresse pour les distribuer à leurs destinataires réels, il effectue
un démultiplexage. Plus généralement, on nomme multiplexage le fait d’acheminer
plusieurs communications sur un même support physique ou logique.
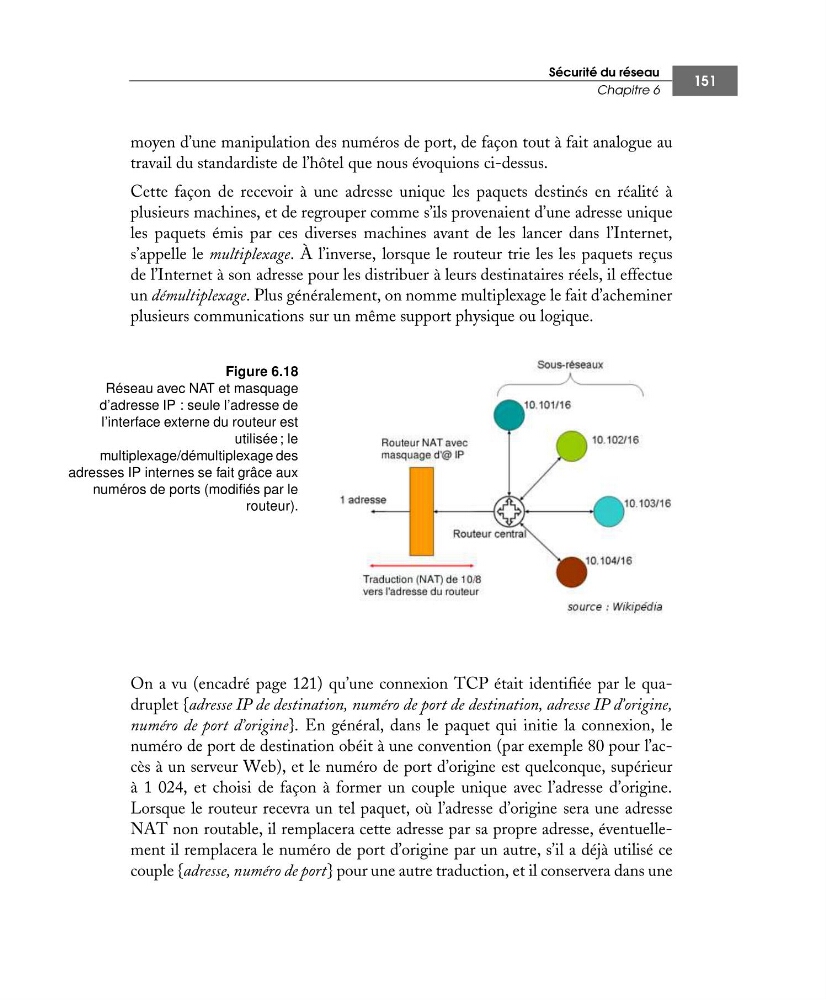
Figure 6.18
Réseau avec NAT et masquage
d’adresse IP : seule l’adresse de
l’interface externe du routeur est
utilisée ; le
multiplexage/démultiplexage des
adresses IP internes se fait grâce aux
numéros de ports (modifiés par le
routeur).
On a vu (encadré page 121) qu’une connexion TCP était identifiée par le quadruplet {adresse IP de destination, numéro de port de destination, adresse IP d’origine,
numéro de port d’origine}. En général, dans le paquet qui initie la connexion, le
numéro de port de destination obéit à une convention (par exemple 80 pour l’accès à un serveur Web), et le numéro de port d’origine est quelconque, supérieur
à 1 024, et choisi de façon à former un couple unique avec l’adresse d’origine.
Lorsque le routeur recevra un tel paquet, où l’adresse d’origine sera une adresse
NAT non routable, il remplacera cette adresse par sa propre adresse, éventuellement il remplacera le numéro de port d’origine par un autre, s’il a déjà utilisé ce
couple {adresse, numéro de port} pour une autre traduction, et il conservera dans une