

146
Science de la sécurité du système d’information
Deuxième partie
• dénis de service déclenchés par la corruption des bases de données des serveurs DNS.
Afin de se prémunir contre ces risques, les auteurs proposent un certain nombre
de mesures qui exploitent les fonctions introduites par les versions relativement
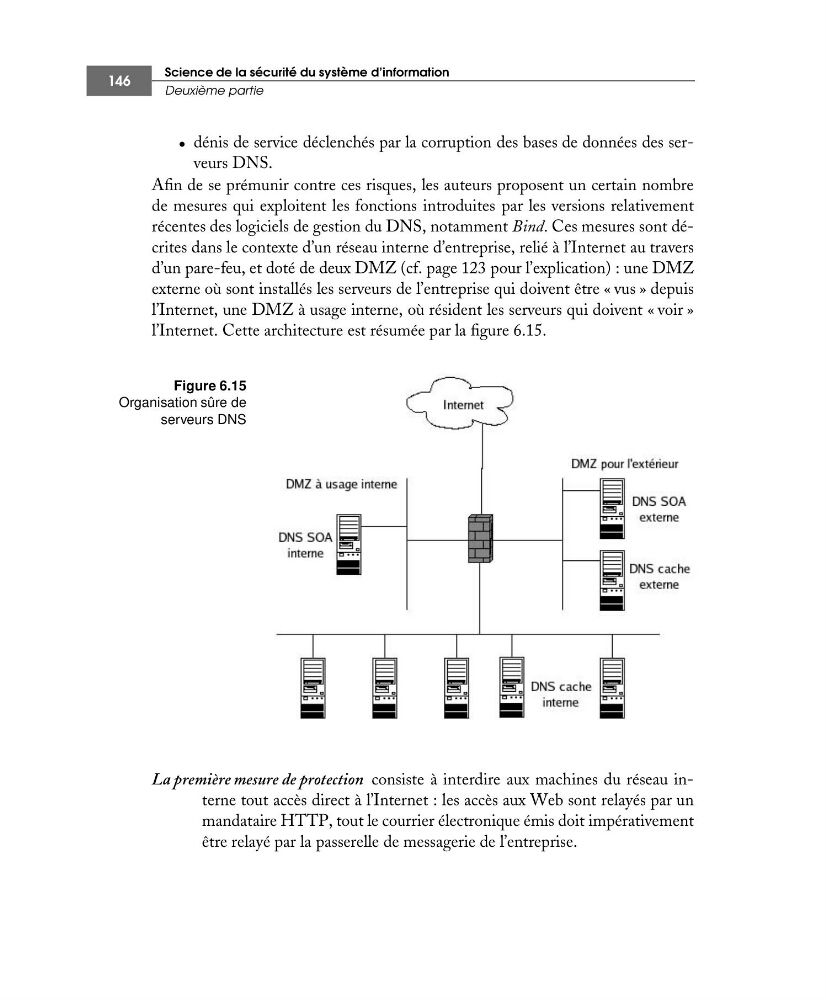
récentes des logiciels de gestion du DNS, notamment Bind. Ces mesures sont décrites dans le contexte d’un réseau interne d’entreprise, relié à l’Internet au travers
d’un pare-feu, et doté de deux DMZ (cf. page 123 pour l’explication) : une DMZ
externe où sont installés les serveurs de l’entreprise qui doivent être « vus » depuis
l’Internet, une DMZ à usage interne, où résident les serveurs qui doivent « voir »
l’Internet. Cette architecture est résumée par la figure 6.15.
Figure 6.15
Organisation sûre de
serveurs DNS
La première mesure de protection consiste à interdire aux machines du réseau interne tout accès direct à l’Internet : les accès aux Web sont relayés par un
mandataire HTTP, tout le courrier électronique émis doit impérativement
être relayé par la passerelle de messagerie de l’entreprise.