

137
Sécurité du réseau
Chapitre 6
Un pare-feu personnel dérivé de la technologie Sygate
Lorsque le système n’intègre pas de pare-feu en standard (par exemple Windows
2000) ou que les fonctions du pare-feu Windows XP sont jugées insuffisantes,
il existe une pléthore de produits qui pour quelques dizaines d’euros permettent
de rendre des services de sécurité. Nous illustrons cette section avec des copies
d’écran issues du produit Netscreen Remote Security Client (version datant de 2002),
qui utilise la technologie Sygate.
Le principe de fonctionnement est similaire au produit précédent, mais il intègre
quelques fonctions complémentaires qui peuvent être utiles, par exemple :
• la détection de certaines attaques comme un port scan ;
• la possibilité d’autoriser ou d’interdire les services réseau Microsoft (partage
d’imprimante, de fichiers, ou utilisation de tels serveurs) ;
• des facilités pour mettre en œuvre des règles « réseau » comme avec un parefeu classique.
Le système d’autorisation, programme par programme reste comparable à celui du
pare-feu Windows XP, avec en plus un contrôle aussi bien en entrée qu’en sortie.
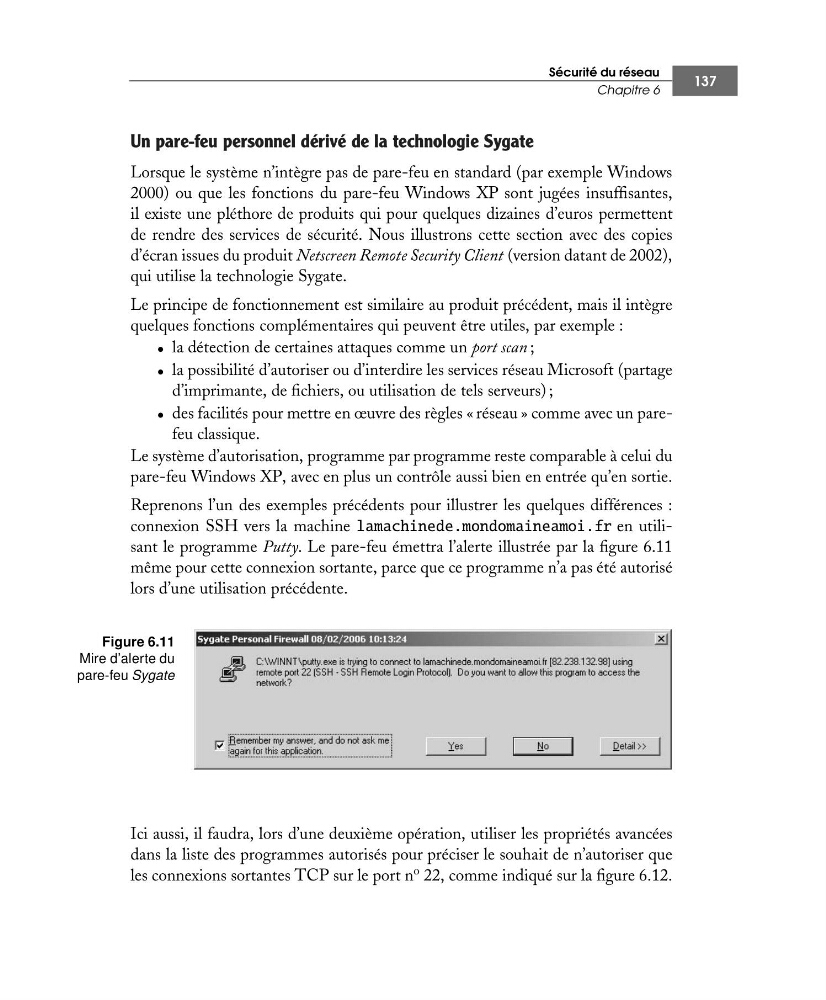
Reprenons l’un des exemples précédents pour illustrer les quelques différences :
connexion SSH vers la machine lamachinede.mondomaineamoi.fr en utilisant le programme Putty. Le pare-feu émettra l’alerte illustrée par la figure 6.11
même pour cette connexion sortante, parce que ce programme n’a pas été autorisé
lors d’une utilisation précédente.
Figure 6.11
Mire d’alerte du
pare-feu Sygate
Ici aussi, il faudra, lors d’une deuxième opération, utiliser les propriétés avancées
dans la liste des programmes autorisés pour préciser le souhait de n’autoriser que
les connexions sortantes TCP sur le port n o 22, comme indiqué sur la figure 6.12.