

124
Science de la sécurité du système d’information
Deuxième partie
vers
l’Internet
réseau privé
serveur
serveur de
station de
station de
relais de
messagerie
proxy
WWW
travail
travail
messagerie
de données
filtrage
routeur avec
coupe−feu
réseau public (DMZ)
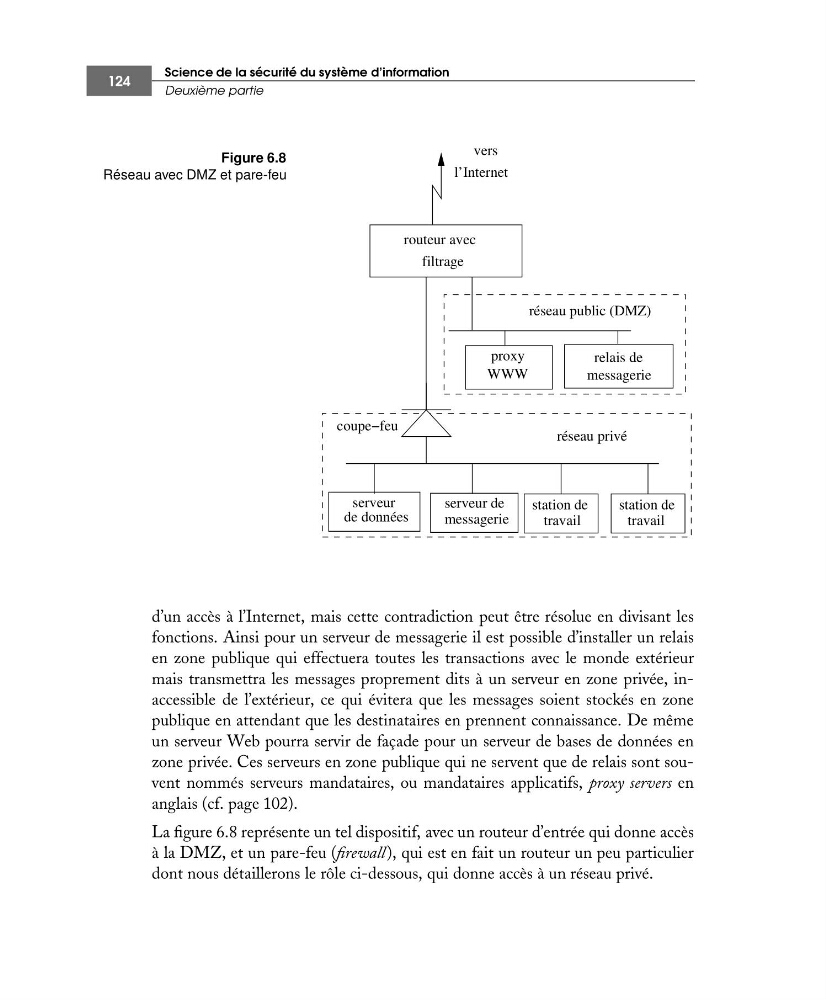
Figure 6.8
Réseau avec DMZ et pare-feu
d’un accès à l’Internet, mais cette contradiction peut être résolue en divisant les
fonctions. Ainsi pour un serveur de messagerie il est possible d’installer un relais
en zone publique qui effectuera toutes les transactions avec le monde extérieur
mais transmettra les messages proprement dits à un serveur en zone privée, inaccessible de l’extérieur, ce qui évitera que les messages soient stockés en zone
publique en attendant que les destinataires en prennent connaissance. De même
un serveur Web pourra servir de façade pour un serveur de bases de données en
zone privée. Ces serveurs en zone publique qui ne servent que de relais sont souvent nommés serveurs mandataires, ou mandataires applicatifs, proxy servers en
anglais (cf. page 102).
La figure 6.8 représente un tel dispositif, avec un routeur d’entrée qui donne accès
à la DMZ, et un pare-feu (firewall), qui est en fait un routeur un peu particulier
dont nous détaillerons le rôle ci-dessous, qui donne accès à un réseau privé.